WordPress 7.1.3安全更新:修了7个安全问题,缺DOM扩展的主机还会上传图片报错
本文目录
- 7.1.3修了哪7个安全问题
- 先看看你的站用没用到这些功能
- 4个缺陷修复,图片上传那个最要紧
- 旧版本WordPress怎么办
- 怎么升级,升级后查什么
- 升级前
- 能用命令行的
- 自动更新要不要开
- 升级后
- 升级出问题怎么办
- 顺手把评论和账户收紧一点
- 评论设置
- 用户角色
- 为什么做SEO的人要关心安全更新
- 常见问题解答
- WordPress 7.1.3是什么时候发布的?
- WordPress 7.1.3修复了哪些安全问题?
- 这些漏洞有多严重,已经被利用了吗?
- WordPress会自动升级到7.1.3吗?
- 还在用旧版本WordPress能收到这次的修复吗?
- 上传图片报致命错误是怎么回事?
- 怎么检查服务器有没有安装PHP的DOM扩展?
- 用WP-CLI怎么升级和校验?
- 怎么查文章里有没有用Imgur嵌入?
- WordPress用户角色怎么分配比较安全?
- Search Console的安全问题报告在哪里看?
- WordPress评论区怎么防垃圾评论?
- 升级7.1.3会影响SEO插件和网站设置吗?
- WordPress的自动更新怎么设置?
- 升级后网站白屏了怎么办?
- 升级7.1.3后要检查哪些地方?
- 网站不更新会影响SEO吗?
- 托管型WordPress主机需要自己升级吗?
- 权威参考资料
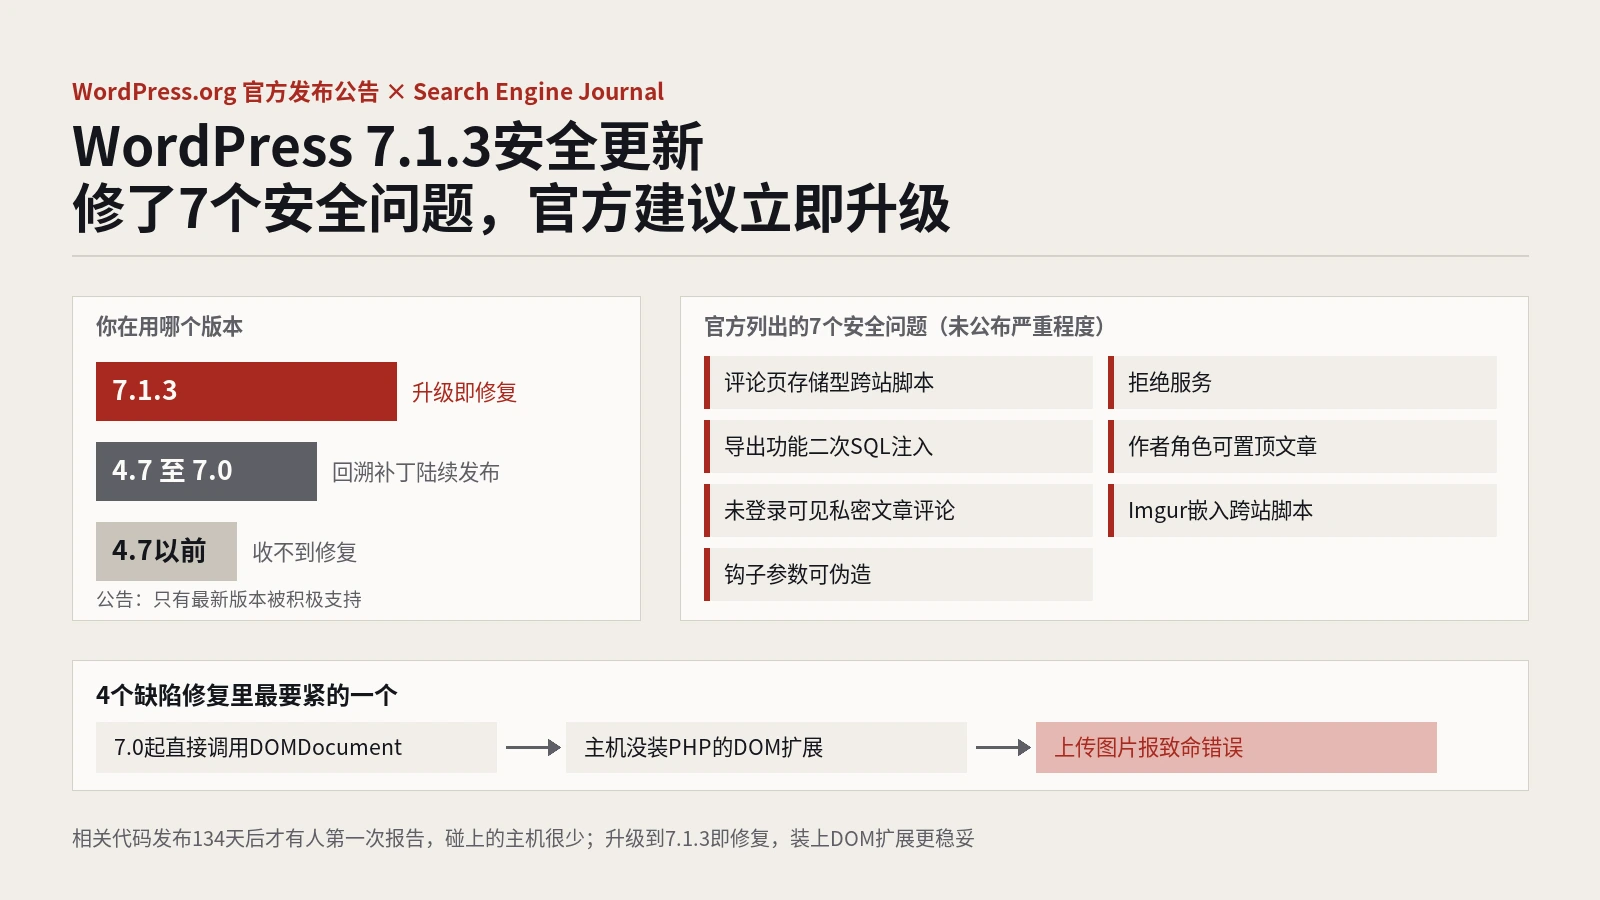
摘要:WordPress在10月6日发布7.1.3维护与安全版本,修复7个安全问题和4个缺陷,官方建议立即升级。7个安全问题包括评论管理页面的存储型跨站脚本、一个拒绝服务问题、导出功能里的二次SQL注入、作者角色可以置顶文章的权限缺陷、私密和未发布文章的评论可被未登录用户看到、Imgur嵌入的跨站脚本,以及可伪造参数导致的动作名冲突。官方没有公布严重程度评分,也没说是否已被利用。4个缺陷里最要紧的是:服务器缺少PHP的DOM扩展时,上传图片会直接报致命错误。安全修复正在回溯到4.7及以后的所有分支,但官方只积极支持最新版本。
WordPress的小版本更新,很多站长习惯等一等再说。这次最好别等:7.1.3是一个安全版本,官方公告里的原话是建议立即更新你的网站。
这篇以WordPress官方的7.1.3发布公告为主体,结合Search Engine Journal的解读,说清楚这次修了什么、哪些站要特别注意、怎么升级和升级后检查什么。涉及安全的部分只讲版本、影响范围和防护措施,不讲漏洞细节。
7.1.3修了哪7个安全问题
WordPress 7.1.3在2026年10月6日发布,由Jake Spurlock主导。官方公告列出的7个安全问题如下,右边一列是用大白话说的大意:
| 官方列出的问题 | 大致是什么 | 主要涉及 |
|---|---|---|
| 评论管理页面的存储型跨站脚本,可通过待审核评论触发 | 恶意内容存进评论里,管理员打开后台时可能被执行 | 开放评论的站 |
| WP_Http::make_absolute_url()方法的拒绝服务问题 | 可能被用来拖垮服务器 | 所有站 |
| WXR导出功能里的二次SQL注入 | 导出数据时的数据库安全问题 | 会用导出功能的站 |
| 作者角色用户可以置顶文章 | 权限比应有的大了一点 | 多作者的站 |
| 私密和未发布文章的评论可被未登录用户看到 | 本该隐藏的评论内容外泄 | 有私密或草稿文章的站 |
| Imgur嵌入存在跨站脚本 | 嵌入内容可能被利用 | 用了Imgur嵌入的站 |
| 传给{status}_{type}钩子的参数可被伪造,导致动作名冲突 | 插件和主题挂的钩子可能被误触发 | 装了较多插件的站 |
SEJ特别指出,官方公告没有列出严重程度、CVSS评分,没有描述漏洞细节,也没有说明这些漏洞是否已经在外面被利用。不公布细节是安全发布的常规做法,目的是给站长留出升级时间。这也意味着你没法从公告判断“我这个问题大不大”,最稳妥的做法就是直接升级。
表里几个术语简单解释一下。跨站脚本是指恶意脚本被塞进网页、在别人打开页面时执行,“存储型”说明它被存进了数据库,比如存在一条评论里;拒绝服务是让服务器忙到没法正常响应;SQL注入是让数据库执行了本不该执行的查询,“二次”指恶意数据先被存下来、之后在另一个环节才被触发。不需要懂原理,知道它们都可能被用来往网站里塞东西、拖垮服务器或者偷数据就够了。
公告还感谢了负责任披露这些问题的个人、安全公司和研究团队,按照惯例,漏洞在修复发布之前都是私下报告给WordPress安全团队的。
先看看你的站用没用到这些功能
不管用没用到都该升级,但知道自己用到了哪些功能,升级后检查起来更有针对性:
| 涉及的功能 | 怎么确认自己有没有用 | 用到了的话多做一步 |
|---|---|---|
| 评论 | “设置-讨论”里看是否允许访客评论;评论列表里有没有待审核评论 | 升级后清理一遍待审核评论 |
| 多作者 | “用户”列表里有没有作者、编辑等角色的账户 | 删掉离职人员和不用的账户 |
| 导出 | 有没有人用“工具-导出”做过迁移或备份 | 导出文件别放在网站目录里 |
| 私密和草稿文章 | 文章列表按状态筛选“私密”“草稿” | 确认这类文章下面没有敏感评论 |
| Imgur嵌入 | 在文章里搜索imgur.com | 必要时把图片下载到本地再插入 |
| 插件钩子 | 插件数量多、有自定义代码的站 | 升级后重点测试表单、会员、订单等流程 |
4个缺陷修复,图片上传那个最要紧
7.1.3同时修了4个普通缺陷。按SEJ的整理,其中三个影响体验但不严重:两个是特定网站的oEmbed嵌入接口返回404,一个是后台工具栏里的网站图标可能被放大到夸张的尺寸。oEmbed接口返回404时,文章里嵌入的那类内容会显示不出来,通常只剩一个普通链接,影响阅读但不会让网站出错。
第四个被WordPress的工单标成了严重级别:在没有安装PHP的DOM扩展的主机上,上传图片可能直接触发致命错误,图片根本传不上去。
来龙去脉是这样的。DOM扩展(ext-dom)提供DOMDocument和DOMXPath这两个类。WordPress强烈推荐安装这个扩展,但并不强制要求。7.0版本加入了一段直接使用DOMDocument的代码,没有先检查扩展是否存在,于是在缺少这个扩展的主机上,图片上传就出了问题。
SEJ也提到,有WordPress的代码提交者认为这个问题很少见:相关代码发布了134天才有人第一次报告,说明绝大多数主机本来就装了DOM扩展。所以这个“严重”指的是一旦碰上就很严重,碰上的站并不多。
想知道自己的服务器有没有DOM扩展,有几种查法:
- 后台“工具-站点健康-信息”里看服务器一栏的PHP扩展;
- 能登录服务器的,执行php -m,看列表里有没有dom;
- 托管主机看控制面板的PHP设置,或者直接问主机商。
如果升级到7.0之后遇到过图片上传失败、后台报致命错误,又一直没找到原因,可以重点查这一项。升级到7.1.3以后这个问题就修了,不过把DOM扩展装上仍然是更好的选择,不少插件也依赖它。
旧版本WordPress怎么办
公告里有一段关于回溯补丁的说明值得仔细读:出于善意,安全修复会在必要时回溯到所有还能收到安全修复的分支,目前最早到4.7;回溯工作正在进行,哪个分支准备好了就发哪个。同时公告提醒,只有最新版本的WordPress是被积极支持的。
这两句话放在一起,意思是:
| 你在用的版本 | 能拿到这次的安全修复吗 | 建议 |
|---|---|---|
| 7.1.x | 升到7.1.3就有 | 立即升级 |
| 4.7到7.0之间的旧分支 | 会陆续收到回溯补丁,但发布有先后 | 先打对应分支的补丁,尽快规划升到最新版 |
| 4.7以前 | 收不到 | 风险很高,尽快升级 |
回溯补丁是“礼节性”的,不代表旧版本得到了完整支持。旧版本还有其他已知问题不在回溯范围内,PHP版本也可能早就过了维护期。拿回溯补丁当长期方案,就是在给自己埋雷。
很多外贸站是早年外包建的,WordPress版本停在几年前,插件也没人更新。这类站最好借这次机会做一次全面体检,站内WordPress SEO指南里有主机、插件和性能的检查思路。
怎么升级,升级后查什么
官方给了三种方式:从WordPress.org下载7.1.3安装包;在后台点“更新”再点“立即更新”;支持后台自动更新的站,会自动开始更新。
WordPress默认会自动安装小版本和安全更新,所以很多站其实已经自己升好了。不过有几种情况可能会关掉自动更新:主机商统一管理更新、wp-config.php里设了禁止自动更新的常量、文件权限不允许WordPress写入,或者装了禁止更新的插件。先确认一下自己的站到底是不是7.1.3,比默认它已经升了更靠谱。
升级前
- 做一份完整备份,包括数据库和wp-content目录,备份文件存一份在服务器以外的地方,只放在同一台服务器上的备份,服务器出事时跟着一起没;
- 有测试站的先在测试站升,看主题和关键插件是否正常;
- 插件和主题也一起看看有没有待更新的,别只升WordPress本体;
- 大促、投放高峰期间,尽量挑访问低谷的时段升级。
能用命令行的
用WP-CLI的话,几条命令就能完成升级和校验:
wp core version
wp core update
wp core update-db
wp core verify-checksums
第一条看当前版本,第二条升级WordPress本体,第三条在需要时更新数据库结构,第四条把核心文件和官方校验值逐一比对,能顺便发现被篡改过的核心文件。最后这条很有用,被黑过的站常常在核心文件里留下改动。
自动更新要不要开
WordPress的自动更新分两块。WordPress本体的更新默认只自动装小版本和安全版本,比如7.1.2到7.1.3;大版本,比如7.1到7.2,默认需要手动点。插件和主题的自动更新从WordPress 5.5开始可以在插件列表里逐个开关。
本体更新的行为可以在wp-config.php里用常量控制,常见的写法有这几种:
// 只自动安装小版本和安全更新(默认行为)
define( 'WP_AUTO_UPDATE_CORE', 'minor' );

// 大小版本都自动更新
define( 'WP_AUTO_UPDATE_CORE', true );

// 关闭核心自动更新(不建议)
define( 'WP_AUTO_UPDATE_CORE', false );
对大多数外贸站和内容站,保持默认的minor就够了:安全更新自动装,大版本留给你挑时间测试后再升。如果在配置里看到AUTOMATIC_UPDATER_DISABLED被设成true,所有自动更新都被关掉了,这时安全版本也不会自动装,要么改回来,要么指定专人盯着官方公告手动升。
插件的自动更新可以按重要程度区分:安全类、表单类、SEO类这些常用插件,建议开自动更新或至少每周看一次;改动大、容易和主题冲突的页面构建器类插件,可以手动升,升之前在测试站过一遍。
升级后
- 后台“仪表盘-更新”页面确认版本号是7.1.3;
- 打开首页、文章页、商品页和询盘表单,确认显示和提交正常;
- 上传一张图片,确认媒体上传没问题;
- 多作者的站,顺便清理一遍不再需要的账户,检查每个人的角色是不是给大了;
- 开放评论的站,看一眼待审核评论里有没有可疑内容,可疑的直接删除。
升级出问题怎么办
小版本升级出问题的概率不高,真碰上了别慌,按这个顺序处理:
- 页面白屏或报致命错误,先看错误日志,多数是某个插件或主题和新版本不兼容;
- WordPress的恢复模式会给管理员邮箱发一封带链接的邮件,用它进后台停用出问题的插件;
- 进不了后台的,通过FTP或文件管理器把出问题的插件目录改个名,它就被停用了;
- 实在定位不了,用升级前的备份恢复,再在测试站慢慢排查。
不建议因为怕兼容问题就长期停在7.1.2。安全版本修的问题不会因为你不升级就消失,正确的做法是尽快找到冲突的插件,等它更新或者换掉。
用多站点网络的,升级要在“网络管理-更新”里操作,升完再到各个子站后台确认一下版本和数据库是否都已更新。
托管型WordPress主机通常由主机商统一推送更新,但最好也登录后台核对一下版本,主机商的推送时间不一定和官方同步。托管主机自作主张改配置的情况并不少见,见托管WordPress拦截AI爬虫的案例。
顺手把评论和账户收紧一点
这次7个问题里,有3个和评论有关、1个和用户角色有关。升级之外,借这个机会把评论和账户的设置检查一遍,成本很低。
评论设置
外贸站和企业站的博客,评论区往往没什么真实讨论,却是垃圾内容的重灾区。在“设置-讨论”里可以做几件事:
- 勾选评论必须经人工批准,或者至少要求评论者之前有过已批准的评论;
- 开启自动关闭发布超过一定天数的文章的评论,老文章基本不会再有正常评论;
- 根本用不上评论的站,直接关闭新文章的评论;
- 装一个反垃圾评论插件,减少待审核队列里的垃圾。
用户角色
WordPress自带五种角色,权限从大到小大致是这样:
| 角色 | 能做什么 | 适合谁 |
|---|---|---|
| 管理员 | 全站所有设置、插件、用户 | 只给一两个负责人 |
| 编辑 | 发布和管理所有人的文章 | 内容主管 |
| 作者 | 发布和管理自己的文章 | 固定撰稿人 |
| 投稿者 | 写自己的文章,但不能发布 | 外部写手、实习生 |
| 订阅者 | 只能管理自己的资料 | 注册会员 |
这次修的“作者可以置顶文章”说明,哪怕是作者这样的中等权限,也可能多出不该有的能力。所以原则很简单:给人的权限够用就行,外部写手用投稿者,离职的人及时删账户,管理员账户开两步验证。
为什么做SEO的人要关心安全更新
安全看起来是运维的事,可网站一旦被利用,最先出问题的往往是搜索流量。被黑以后很典型的一种表现是:用site指令搜自己的域名,冒出一大批不是你发布的日文页面、药品或博彩页面,而你在后台根本看不到它们。
常见的后果有几种:被植入大量垃圾页面或隐藏链接,Google在搜索结果里给网站标上“此网站可能遭到黑客入侵”;Search Console的安全问题报告里出现警告;严重的会收到人工处置,排名和收录一起掉。跨站脚本和SQL注入这类问题,就是往网站里塞垃圾内容的常见入口。
Search Console的“安全问题”报告值得定期看一眼。它会列出Google发现的问题,常见的几类是:被黑内容,包括代码注入、内容注入和网址注入;恶意软件和垃圾软件;社会工程,也就是钓鱼一类的欺骗内容。报告里一旦出现条目,按提示清理后可以申请审核,审核通过前搜索结果里的警告标签不会消失。
清理和复审的成本,远远高于按时升级。网站被黑以后怎么分诊、清理和申请复审,站内整理过网站被黑与人工处置的恢复流程。插件也是同样的道理,破解插件的后门与SEO风险那篇讲过,来路不明的插件和不更新的插件,都是给攻击者留门。
日常的防护习惯不复杂:WordPress本体、主题、插件保持更新;删掉不用的插件和主题;管理员账户开两步验证;定期看Search Console的安全问题报告。服务器层面的权限设置可以参考服务器配置对SEO的影响,上传目录禁止执行PHP这类加固,是成本最低的防线之一,各种环境的写法见上传目录禁止执行PHP的配置。文件权限也要拿捏好,设得太死自动更新会失败,设得太松又给了攻击者写文件的机会,可以参考Linux文件与目录权限的设置。
常见问题解答
WordPress 7.1.3是什么时候发布的?
2026年10月6日发布,是一个维护与安全版本,包含7个安全修复和4个缺陷修复。因为是安全版本,官方建议立即更新网站。
WordPress 7.1.3修复了哪些安全问题?
官方列出7个:评论管理页面的存储型跨站脚本、WP_Http::make_absolute_url()的拒绝服务问题、WXR导出的二次SQL注入、作者角色可以置顶文章、私密和未发布文章的评论可被未登录用户看到、Imgur嵌入的跨站脚本、{status}_{type}钩子参数可伪造导致动作名冲突。
这些漏洞有多严重,已经被利用了吗?
官方公告没有公布严重程度和CVSS评分,也没有说明是否已被利用。不公布细节是安全发布的常规做法。无法判断风险大小时,最稳妥的做法就是尽快升级。
WordPress会自动升级到7.1.3吗?
支持后台自动更新的站会自动开始更新,WordPress默认会自动安装小版本和安全更新。但如果主机商接管了更新、配置里禁止了自动更新、文件权限不足或装了禁止更新的插件,就可能没升级,建议登录后台确认版本号。
还在用旧版本WordPress能收到这次的修复吗?
安全修复正在回溯到所有还能收到安全修复的分支,目前最早到4.7,准备好一个发一个。但官方说明只有最新版本被积极支持,回溯补丁不能替代升级,旧版本站应尽快规划升到最新版。
上传图片报致命错误是怎么回事?
WordPress 7.0加入的一段代码直接使用了PHP DOM扩展的DOMDocument类,没有先检查扩展是否存在。在没装DOM扩展的主机上,图片上传会触发致命错误。7.1.3修复了这个问题,这类主机很少见,相关代码发布134天后才有人报告。
怎么检查服务器有没有安装PHP的DOM扩展?
可以在WordPress后台“工具-站点健康-信息”里查看PHP扩展,能登录服务器的执行php -m看是否有dom,托管主机可以在控制面板查看或询问主机商。即使已升级到7.1.3,装上DOM扩展也更稳妥,不少插件依赖它。
用WP-CLI怎么升级和校验?
依次执行wp core version查看版本、wp core update升级核心、wp core update-db更新数据库,最后用wp core verify-checksums把核心文件和官方校验值比对,能发现被篡改的核心文件。升级前记得备份。
怎么查文章里有没有用Imgur嵌入?
在后台文章列表的搜索框里搜imgur.com,或者用WP-CLI执行wp search-replace的预览模式、直接查数据库里的文章内容。用到了的话先升级到7.1.3,必要时把图片下载到媒体库再插入,减少对外部嵌入的依赖。
WordPress用户角色怎么分配比较安全?
按够用就好的原则分配:管理员只给一两个负责人并开两步验证;内容主管用编辑;固定撰稿人用作者;外部写手和实习生用投稿者,写完由编辑审核发布;离职人员和不用的账户及时删除。
Search Console的安全问题报告在哪里看?
在Search Console左侧的“安全与人工处置”下面,选“安全问题”。常见问题类型有被黑内容(代码注入、内容注入、网址注入)、恶意软件和垃圾软件、社会工程。清理后可以按提示申请审核。
WordPress评论区怎么防垃圾评论?
在“设置-讨论”里要求评论经人工批准,或要求评论者之前有过已批准的评论;开启自动关闭老文章的评论;用不上评论的站直接关闭新文章评论;再配一个反垃圾评论插件,待审核队列会干净很多。
升级7.1.3会影响SEO插件和网站设置吗?
小版本升级一般不改动SEO插件的设置和网站结构,官方公告也没有提到相关变化。保险起见,升级后抽查几个页面的标题、描述和规范网址标签是否正常,站点地图能否正常访问。
WordPress的自动更新怎么设置?
核心更新在wp-config.php里用WP_AUTO_UPDATE_CORE常量控制,默认值minor表示只自动安装小版本和安全更新,设为true表示大小版本都自动更新,设为false表示关闭。插件和主题的自动更新可以在列表里逐个开关。多数站保持默认即可。
升级后网站白屏了怎么办?
先看错误日志定位出问题的插件或主题;用WordPress恢复模式发到管理员邮箱的链接进后台停用它;进不了后台就通过FTP把该插件目录改名;仍无法解决时用升级前的备份恢复,再在测试站排查。
升级7.1.3后要检查哪些地方?
确认后台显示的版本号;打开首页、文章页、商品页和表单检查是否正常;上传一张图片测试媒体功能;多作者站检查角色权限并清理多余账户;开放评论的站检查待审核评论里有没有可疑内容。
网站不更新会影响SEO吗?
会有间接影响。不更新的网站更容易被利用,被植入垃圾页面或隐藏链接后,Google可能在搜索结果里标注网站可能遭到黑客入侵,Search Console会出现安全问题警告,严重时会有人工处置,排名和收录都会受影响。
托管型WordPress主机需要自己升级吗?
托管主机一般由主机商统一推送更新,但推送时间不一定和官方同步。建议登录后台确认版本是否已是7.1.3,没有的话联系主机商或按主机商允许的方式手动升级。
权威参考资料
本文标题:《WordPress 7.1.3安全更新:修了7个安全问题,缺DOM扩展的主机还会上传图片报错》
本文链接:https://zhangwenbao.com/wordpress-7-1-3-security-release-update.html
版权声明:本文原创,转载与引用请注明作者与原文链接。许可协议: CC BY 4.0