EmDash 1.0正式发布:WordPress替代品的插件进了沙箱,好用的功能却绑在Cloudflare
本文目录
- EmDash是什么,1.0版本意味着什么?
- Cloudflare先拿自己的博客试了一遍
- 1.0新增了哪些功能?
- EmDash Build:用对话生成一整个网站
- 四项从生产环境里长出来的功能
- 它瞄准的不只是单个网站
- 插件目录正式上线
- 插件安全是怎么做到的,和WordPress差在哪?
- EmDash插件只能做声明过的事
- 插件许可证和市场锁定
- SEJ为什么说EmDash有锁定风险?
- WP Engine的事让这个话题更敏感
- 两边说法摆在一起,该怎么看?
- 做外贸站的WordPress用户,现在要不要迁?
- 对SEO有什么影响
- 常见问题解答
- EmDash 1.0是什么时候发布的?
- EmDash是开源的吗?
- EmDash只能跑在Cloudflare上吗?
- EmDash的插件为什么比WordPress插件安全?
- EmDash Build是什么?
- EmDash的插件目录真的去中心化吗?
- WordPress插件的安全问题有多严重?
- EmDash有电商功能吗?
- 外贸独立站现在适合迁到EmDash吗?
- EmDash对SEO友好吗?
- 什么是x402,EmDash怎么用它?
- 权威参考资料
摘要:Cloudflare在9月28日发布EmDash 1.0,这款基于Astro、用MIT许可证开源的内容管理系统结束测试,可以用在正式网站上。1.0带来了开源的AI建站工具EmDash Build、基于AT协议的去中心化插件目录,以及从Cloudflare博客迁移中打磨出来的Hyperdrive数据库适配、Workers缓存兼容等功能。插件跑在隔离沙箱里,只能做安装时声明并经管理员批准的事,这是它和WordPress差别最大的地方。Search Engine Journal的Roger Montti认为,这些亮点大多要靠Cloudflare的基础设施才能发挥,用户迁过去等于被绑在一家公司身上,插件目录也由Cloudflare托管和审核。官方的说法是EmDash可以跑在任何Node.js服务器上,插件沙箱在Node.js上同样生效。两边说的都有依据,选不选它,要看你的网站有多依赖插件生态、团队熟不熟悉Astro、能不能接受托管在Cloudflare上。
WordPress的替代品年年有人做,真能让WordPress用户认真看一眼的不多。EmDash算一个,背后站着Cloudflare,名字起得也够挑衅:WordPress的精神继承者。
4月1日它刚发布测试版时,不少人以为是愚人节玩笑。半年后,9月28日,Cloudflare在官方博客发布了EmDash 1.0,宣布它可以用于生产环境。第二天,Search Engine Journal的Roger Montti发了一篇评论文章,标题直接点出了他的担心:EmDash 1.0拿Cloudflare锁定来挑战WordPress的自由。
这篇以SEJ那篇评论为主体,对照Cloudflare的两篇官方公告,把1.0新增了什么、插件安全怎么做到的、锁定的担心有多少道理讲清楚,最后说说用WordPress建外贸站的人现在要不要动。
EmDash是什么,1.0版本意味着什么?
EmDash是一个内容管理系统,用TypeScript写成,前端基于Astro框架。Astro是一个以内容网站为主的前端框架,擅长生成静态页面和服务端渲染页面,速度快,攻击面小。按Cloudflare 4月的发布文章,EmDash力求在功能上和WordPress兼容,但没有用一行WordPress代码,所以能用比GPL更宽松的MIT许可证开源,代码放在GitHub仓库里。
按1.0公告的说法,过去五个月团队和贡献者、生产环境用户一起,主要打磨了每个网站都离不开的部分:数据安全、数据库迁移、编辑流程、多语言、插件安全、性能,以及后台、接口、MCP和媒体库的稳定性。截至公告发布,项目有175人以上参与贡献,提交超过1800次,后台界面翻译成了25种语言。
1.0的意义在于从测试版毕业。公告里说,测试期间听到最多的回复是:看着有意思,等1.0了再告诉我。企业把官网交给一个系统之前,要确认它稳定、安全、升级不丢数据、厂商会长期维护。1.0就是Cloudflare对这些问题的回答。
Cloudflare先拿自己的博客试了一遍
8月12日,Cloudflare把自己的官方博客迁到了EmDash,内部叫“零号客户”做法,自家产品先自己用。按迁移复盘文章,这个博客平时每秒请求在75次左右,高峰超过每秒5000次,时不时还要扛DDoS攻击。团队用压测工具模拟了每秒7000次的突发流量。
迁移过程也暴露了问题。复盘文章列出的缺口包括大规模媒体管理、内容搜索、作者署名、多语言、SEO相关细节、内容安全策略,最大的疏漏是定时发布,直到0.19.0版本才修好。1.0公告说,KV对象缓存、Hyperdrive数据库适配和Workers缓存兼容这几项功能,都是从这次迁移里长出来的,现在对所有用户开放。
1.0新增了哪些功能?
SEJ把1.0的新东西归成三块:AI建站工具、四项生产级功能、正式上线的插件目录。
EmDash Build:用对话生成一整个网站
EmDash Build是一个AI建站工具,目前是alpha版,同时开源。用户描述想要什么网站,代理负责搭建。和很多只吐出一堆页面代码的AI建站工具不同,它生成的是一个完整的EmDash站点:服务端渲染的Astro页面、数据库、媒体存储和管理后台。代理先根据需求设计内容模型,再通过EmDash内置的MCP服务器把内容填进去,最后写出展示这些内容的页面。
Cloudflare点出了现在AI建站一个让人头疼的地方:网站生成之后,想改一句文案也得回到对话框里重新提需求,要么碰运气,要么为一行改动烧掉额度。EmDash Build生成的站有正常的后台,编辑可以直接在页面上改字、排期发布,也可以继续让代理去改。
四项从生产环境里长出来的功能
| 功能 | 做什么 | 依赖Cloudflare的程度 |
|---|---|---|
| Hyperdrive数据库适配 | 在Cloudflare上运行时,更高效地连接PostgreSQL数据库 | Hyperdrive是Cloudflare的服务 |
| Workers缓存兼容 | 利用Cloudflare的缓存缩短响应时间,扛住更高流量 | 只在Cloudflare Workers上生效 |
| 每个项目独立的沙箱构建环境 | 每个EmDash Build项目跑在单独的Cloudflare Sandbox容器里,代理在里面构建和自查,互不影响 | 用的是Cloudflare Sandbox |
| Git提交记录 | AI建站工具的每次改动,都通过Cloudflare Artifacts记成一次Git提交,方便回看和追溯 | 用的是Cloudflare Artifacts |
表的最后一列就是SEJ批评的出发点。这四项功能确实好用,而且都是Cloudflare博客真实踩坑之后做出来的,但每一项都落在Cloudflare的某个产品上。
它瞄准的不只是单个网站
公告花了不少篇幅讲平台用法。EmDash可以撑起一个Astro网站,也是为做建站和托管产品的公司设计的。这些公司可以用Cloudflare的Workers for Platforms,把每个客户的网站作为一个Worker跑在全球网络上,不用给每个站单独配服务器。平台可以直接用EmDash的后台,也可以基于接口和命令行自己做界面,或者在内置的MCP服务器前面放一个代理。公告举的例子是,一家面包店老板用大白话说要改营业时间,平台的代理就去读取、修改、保存对应内容。
生态方面,公告列了几家早期合作方:Lexington Themes提供了44套带EmDash版本的Astro主题;Urumi凭WooCommerce的经验推出了EmDash第一个电商插件;Empress在做面向多品牌企业的多站点管理平台。还有一个迁移案例,Avulux公司把一个定制的小站从WordPress迁到EmDash,借助官方提供的代理技能包,不到一天就完成了。社区方面,Discord上有800多人。
插件目录正式上线
官方插件目录放在单独的子域名plugins.emdashcms.com上。SEJ特别说明,插件目录本身不是新东西,1.0新在它作为稳定版的一部分正式推出。它用的是AT协议,也就是Bluesky背后那套去中心化网络协议。插件作者用一个可以带走的身份账号发布插件,插件包和版本记录由作者签名,存在作者自己的账号里,EmDash的目录只是把这些发布内容收录进来,供人搜索和安装。
插件安全是怎么做到的,和WordPress差在哪?
这是EmDash最有分量的卖点,也是Cloudflare反复强调的地方。
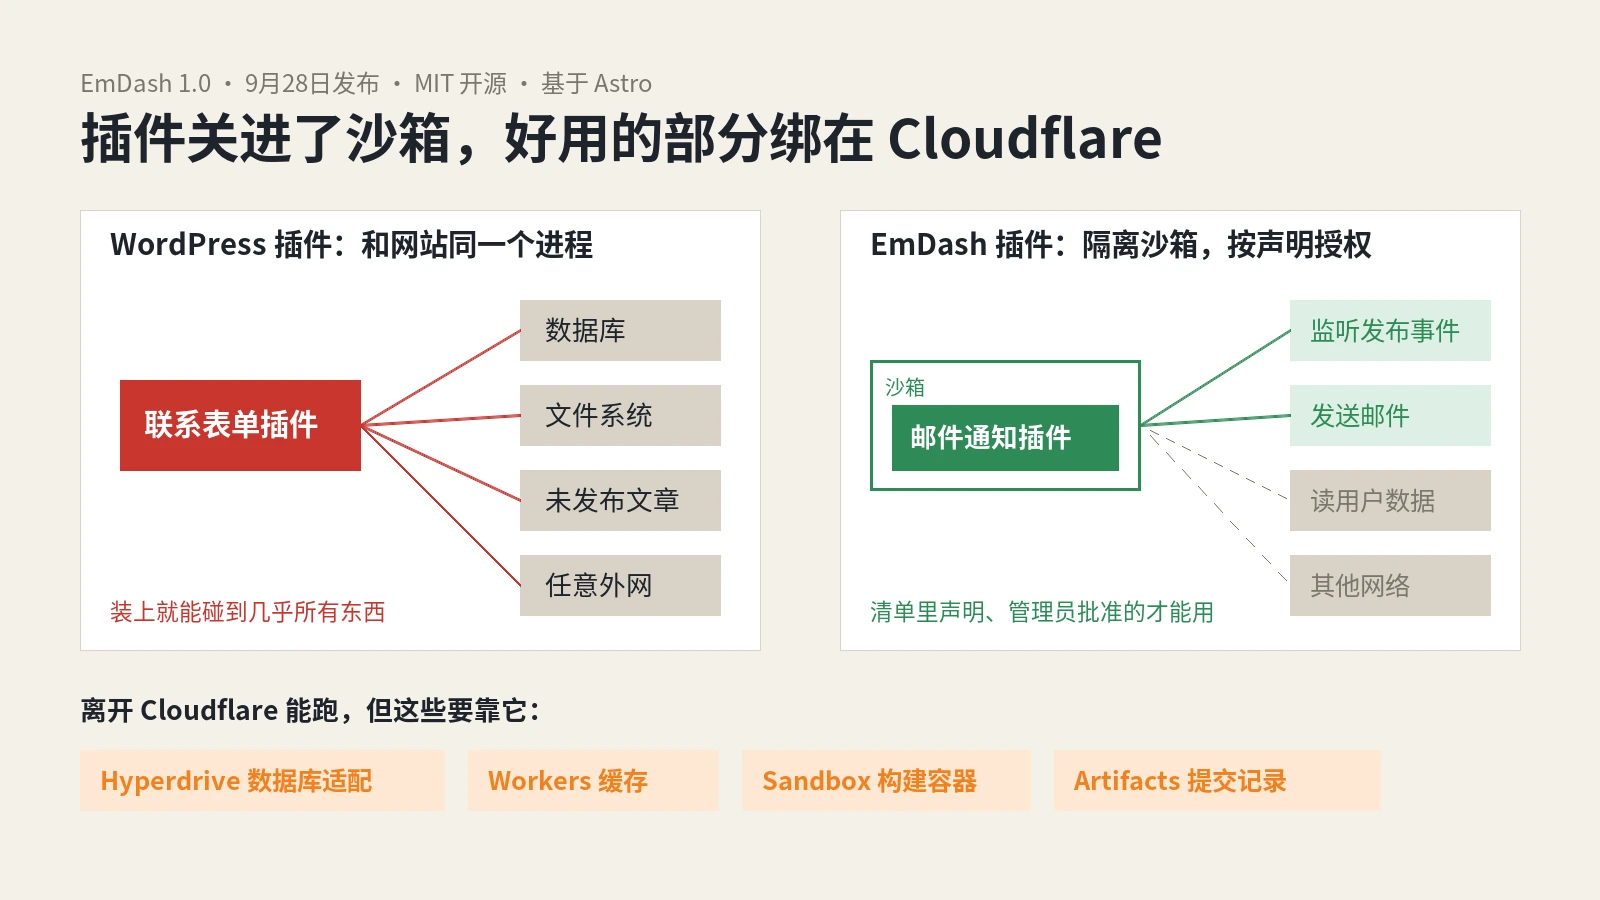
Cloudflare 4月的文章引用安全公司Patchstack的数据说,WordPress网站96%的安全问题出在插件上,2025年WordPress生态里发现的高危漏洞,比前两年加起来还多。原因在于架构:WordPress插件就是一段直接挂进WordPress的PHP代码,和整个应用跑在同一个进程里,能直接读写数据库、文件系统,能随便联网。1.0公告举了个例子,一个联系表单插件,技术上可以读到没发布的文章、改掉别的插件、把数据发到任何地方。装插件,等于把几乎所有东西都托付给了它。
站内之前写过破解版WordPress插件里的后门和黑帽SEO注入,那些问题能发生,根子也在这里:插件一旦装上,就拥有和网站本身差不多的权限。
EmDash插件只能做声明过的事
EmDash的沙箱插件换了一套模型。每个插件跑在隔离的运行环境里,只有自己的私有存储,碰不到网站的内容、媒体、用户、密钥、环境变量、文件系统和网络。插件想多做一件事,必须在清单里声明,再由网站管理员批准。1.0公告用一张表说明了这种按能力授权的方式:
| 插件用途 | 可能需要的权限 | 仍然做不到的事 |
|---|---|---|
| 给已发布文章建站内搜索索引 | 读内容,连接搜索服务 | 修改文章,连接其他主机 |
| 压缩上传的图片 | 读取和管理媒体 | 读用户内容 |
| 发布时发送通知 | 监听发布事件,发邮件 | 改动正在发布的内容 |
| 提供可配置的Webhook | 读取指定事件,连接公网地址 | 访问内网,读其他插件的存储 |
这些权限彼此独立,这一点最要紧。给了媒体权限,不等于连带开放了用户数据;允许连一个外部服务,不等于整个网络都放开了。按4月文章的说法,插件需要联网时,要在定义里写明具体主机名,只能和这个主机通信。Cloudflare的比喻是,装EmDash插件更像在手机上装应用,装之前就能看到它要哪些权限。
这套隔离不只在Cloudflare上有效。1.0公告专门写了:在Cloudflare上,每个插件作为一个动态Worker运行;在Node.js上,EmDash会启动开源的Workers运行时workerd作为单独进程,把每个插件当成里面的隔离服务来跑,两边用同样的清单和权限接口。
插件许可证和市场锁定
Cloudflare还把插件安全和市场垄断联系在了一起。4月文章提到,WordPress.org要人工审核每个插件,当时排队的有800多个,至少要等两周。因为插件风险太大,用户只能靠官方市场的口碑和评分来判断能不能信,开发者也就离不开这个市场。EmDash插件和系统本身不共享代码,作者可以自选许可证,Cloudflare说未来还打算支持付费插件。
SEJ为什么说EmDash有锁定风险?
Montti的批评集中在一点:Cloudflare把EmDash包装成去中心化、免费、开源的系统,可它和Cloudflare的基础设施绑得太紧。
他承认,不用Cloudflare也能托管EmDash网站,只要服务器环境支持Node.js就行。但1.0版本的性能优化、AI建站、部署这些功能,很多都依赖Cloudflare,自己选主机环境来搭EmDash会很费劲。相比之下,WordPress以选择自由出名,想用什么基础设施都可以,包括Cloudflare。他还认为,EmDash公告里那些AI功能,在WordPress上都已经能实现。
插件目录的去中心化,他也打了问号。目录挂在Cloudflare的子域名上,由Cloudflare运营,展示的插件由Cloudflare审核。官方文档的原话是,目录会对展示的名称、描述、链接和图片做默认内容审核,审核可以从目录里隐藏有害或不当内容,但不会改写某个版本、不会接管插件,也不会抹掉底层的发布记录。Montti的结论是,这个目录没有Cloudflare说的那么自由,毕竟Cloudflare不是一家开源公司,目录仍在它手里。
他把这种做法比作Google的路数:一只手免费提供技术,另一只手掌握数据和行业。他还提醒读者看更大的图景,Cloudflare正在变成整个互联网运转的底座。
WP Engine的事让这个话题更敏感
SEJ的文章把EmDash的去中心化插件目录,和WordPress生态这两年最大的一场风波放在一起看。Automattic创始人Matt Mullenweg和托管商WP Engine的纠纷中,WP Engine被挡在WordPress.org插件仓库之外,它的插件被接管,用户登录WordPress.org时还要勾选确认自己和WP Engine没有关系。Cloudflare没有点名,但它说的传统插件市场把身份和分发都交给一家公司把关,账号被封、条目被下、规则一变,开发者就没法带着原来的身份和发布历史换个地方,这段话指向谁,WordPress圈子里的人都看得懂。
两边说法摆在一起,该怎么看?
把SEJ的批评和官方文档对照着看,有几处值得分开讲。
| 问题 | SEJ的看法 | 官方材料里的说法 |
|---|---|---|
| 能不能离开Cloudflare运行 | 能跑在Node.js上,但很多1.0功能依赖Cloudflare,自选环境费劲 | 可在任何Node.js服务器运行,插件沙箱在Node.js上通过workerd同样生效 |
| 插件目录是否去中心化 | 托管在Cloudflare子域名,由Cloudflare审核,没那么自由 | 发布记录存在作者账号里,审核只影响默认目录的展示;聚合服务和审核服务都已开源,别人可以搭自己的目录 |
| AI建站工具 | 通过Cloudflare的AI基础设施连接外部模型 | alpha版已开源,托管商和建站平台可以自己运行、接入自家系统 |
| 许可证 | 未展开 | 系统MIT许可,插件许可证由作者自选 |
串起来说,核心系统和插件沙箱确实能离开Cloudflare,这一点官方写得很清楚,SEJ也承认能在Node.js上跑。真正绑定的是那些让EmDash在大流量下好用的增值部分:Hyperdrive、Workers缓存、Sandbox容器、Artifacts,以及大规模托管时用到的Workers for Platforms。离开Cloudflare,你得到的是一个能用的CMS,少的是那几样让它跑得飞快、AI建站顺手的配套。
插件目录的情况也类似。从技术设计看,插件的身份和版本记录不在Cloudflare手里,换个目录照样能装;从现实看,绝大多数用户只会用默认目录,而默认目录归Cloudflare管。设计上可以迁走,和大家会不会真的迁走,是两回事。
站在WordPress这边,也不全是自由。插件权限过大、官方仓库审核排队、仓库被一个人的决定左右,这些都是真实发生过的问题。两边的取舍可以简单归纳:WordPress给的是基础设施上的自由,代价是插件安全要自己扛;EmDash给的是插件层面的安全,代价是最好的体验和一家云厂商绑在一起。
做外贸站的WordPress用户,现在要不要迁?
对国内用WordPress做外贸独立站和企业官网的团队,眼下没必要急着动,但值得放进观察清单。几条判断依据:
- 插件依赖重的站先别动。外贸站常用的询盘表单、多语言、SEO插件、WooCommerce商城,在EmDash上大多还没有成熟的替代。1.0公告里提到的电商插件刚由一家做WooCommerce出身的公司推出,生态还在起步阶段。
- 团队技术栈要对得上。EmDash的主题就是Astro项目,前端开发熟悉Astro和TypeScript,上手会很顺;习惯了PHP和WordPress主题的团队,迁移成本不低。
- 新的小站、活动站可以试。官方给了在线体验站,也能用命令行在本地一键创建,一个产品介绍站或活动页拿来练手,风险可控。
- 想清楚托管放在哪。如果网站本来就用Cloudflare做CDN和防护,用EmDash的阻力小;如果因为访问速度等原因不方便用Cloudflare,就要接受少掉那几项增值功能。
- 留意数据能不能带走。不管选哪个系统,先确认内容能完整导出,媒体文件有备份,这比功能多少更要紧。
继续用WordPress的,也可以从EmDash的思路里借一点东西:插件装得越少越好,每装一个都问一句它凭什么需要这些权限。站内整理过WordPress SEO插件的横评和WordPress从主机到插件的SEO做法,挑插件时可以对照着看。想让自己的WordPress环境更容易搬家,用Docker部署WordPress也是一条路。
对SEO有什么影响
CMS本身不决定排名,决定排名的是页面能不能被顺利抓取、内容好不好、速度快不快。EmDash基于Astro,默认输出服务端渲染的页面,对抓取友好,速度上也有优势。不过Cloudflare博客迁移时专门列过SEO相关的缺口,新系统的元数据、站点地图、跳转规则这些细节,迁移前要逐项核对,别让换系统变成掉流量的原因。
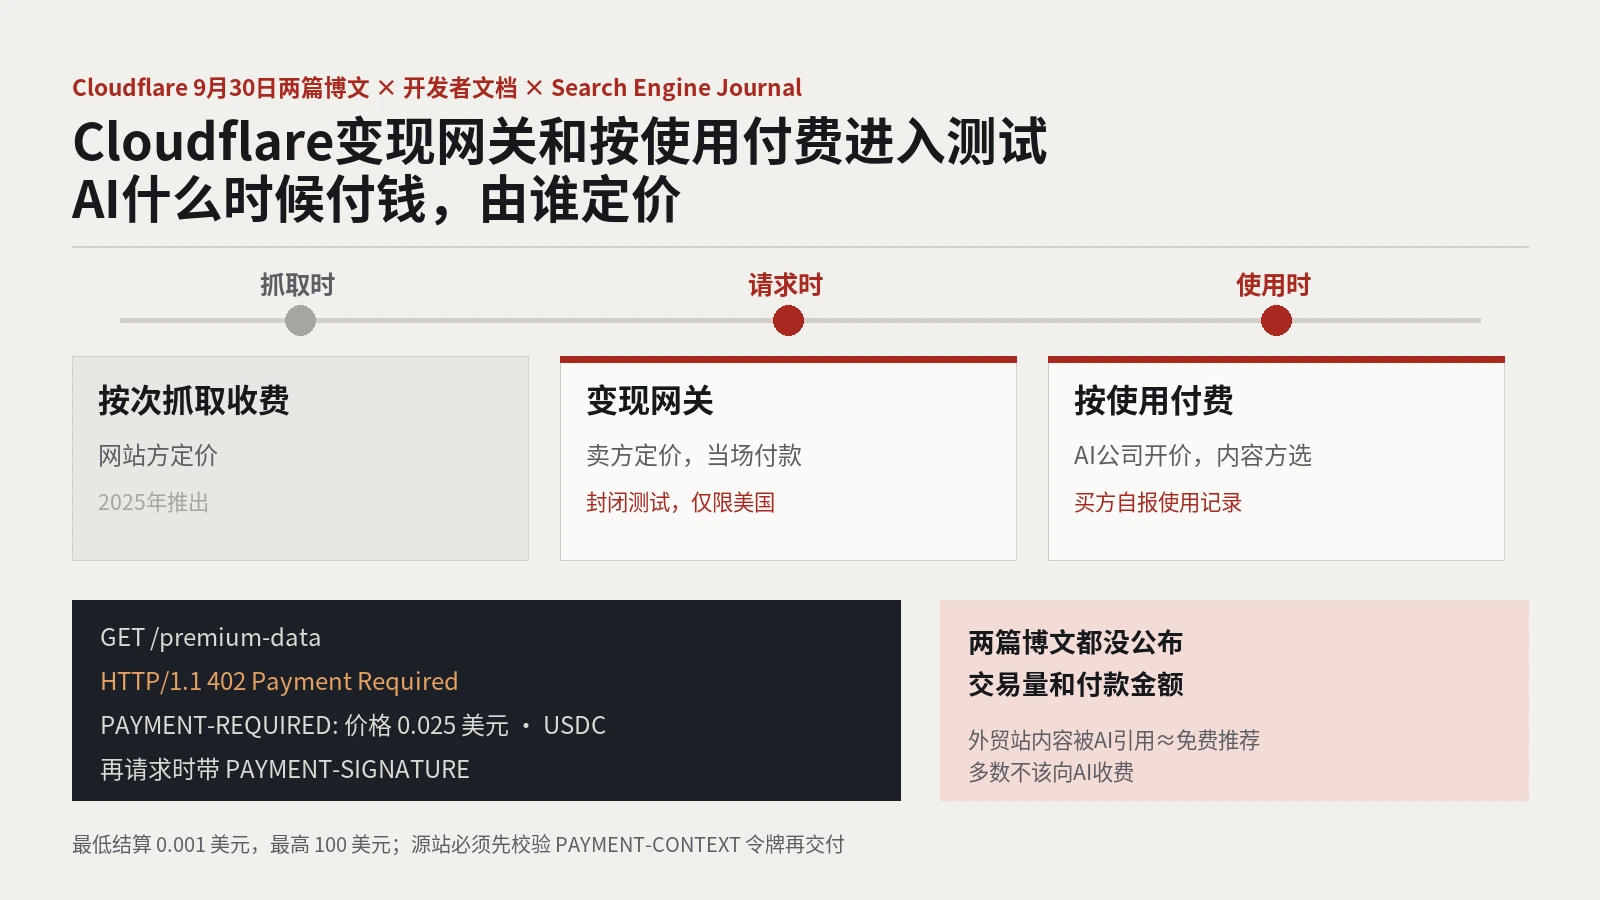
另外一个看点是Cloudflare在AI抓取上的一贯立场。它这两年在按次向AI爬虫收费上动作不少,EmDash在4月就内置了x402支付协议支持,站长配置好哪些内容收费、收多少、钱包地址,代理请求时就会收到402付费提示。对内容站来说,这是WordPress目前没有原生提供的能力,至于有多少代理真的会付钱,还没有公开数据。
常见问题解答
EmDash 1.0是什么时候发布的?
Cloudflare在2026年9月28日发布EmDash 1.0,标志它结束测试阶段,可用于正式网站。测试版最早在2026年4月1日发布。
EmDash是开源的吗?
是。EmDash采用MIT许可证在GitHub开源,没有使用WordPress代码。插件目录用到的聚合服务、审核服务也已开源,插件作者可自选许可证。
EmDash只能跑在Cloudflare上吗?
不是。官方说明它可以运行在任何Node.js服务器上,插件沙箱在Node.js上通过开源的workerd运行时实现。但Hyperdrive适配、Workers缓存、EmDash Build的沙箱和提交记录等功能依赖Cloudflare的服务。
EmDash的插件为什么比WordPress插件安全?
每个插件跑在隔离沙箱里,默认碰不到网站内容、用户、密钥、文件和网络,只能使用在清单里声明并经管理员批准的权限。WordPress插件和网站跑在同一个PHP进程里,能直接访问数据库和文件系统。
EmDash Build是什么?
一个开源的AI建站工具,目前是alpha版。用户描述需求后,代理生成包含Astro页面、数据库、媒体存储和后台的完整EmDash站点,之后可以在后台直接编辑。
EmDash的插件目录真的去中心化吗?
技术上,插件身份和版本记录由作者签名并存在作者自己的AT协议账号里,别人可以搭建自己的目录。但默认目录托管在Cloudflare的子域名上,并由Cloudflare做内容审核,SEJ认为它没有宣传的那么自由。
WordPress插件的安全问题有多严重?
Cloudflare引用Patchstack的数据称,WordPress网站96%的安全问题来自插件,2025年发现的高危漏洞数量超过之前两年的总和。
EmDash有电商功能吗?
1.0公告提到,一家有WooCommerce经验的公司正在推出EmDash的第一个电商插件。整体生态还在起步阶段,和WooCommerce的成熟度差距明显。
外贸独立站现在适合迁到EmDash吗?
依赖大量插件的WordPress外贸站暂时不建议迁。熟悉Astro的团队可以先用新的小站或活动页试用,迁移前确认内容可导出、SEO细节逐项核对。
EmDash对SEO友好吗?
它基于Astro,默认输出服务端渲染页面,对抓取和速度有利。Cloudflare博客迁移时发现过SEO相关缺口,迁移前要核对元数据、站点地图和跳转规则。
什么是x402,EmDash怎么用它?
x402是一个开放的网络支付标准,服务器返回402状态码要求付费,客户端按次付款后获得内容。EmDash内置支持,站长设置收费内容、价格和钱包地址即可。
权威参考资料
本文标题:《EmDash 1.0正式发布:WordPress替代品的插件进了沙箱,好用的功能却绑在Cloudflare》
本文链接:https://zhangwenbao.com/emdash-1-0-cloudflare-cms-wordpress-alternative.html
版权声明:本文原创,转载与引用请注明作者与原文链接。许可协议: CC BY 4.0